

' fill='%23FBBC05' d='M0 37V11l17 13z'/%3E%3Cpath clip-path='url(%23b)' fill='%23EA4335' d='M0 11l17 13 7-6.1L48 14V0H0z'/%3E%3Cpath clip-path='url(%23b)' fill='%2334A853' d='M0 37l30-23 7.9 1L48 0v48H0z'/%3E%3Cpath clip-path='url(%23b)' fill='%234285F4' d='M48 48L17 24l-4-3 35-10z'/%3E%3C/svg%3E)
Specialiștii în securitate informatică de la Bitdefender au depistat o campanie frauduloasă care folosește imaginea și vocea lui Florin Talpeș, CEO și c-ofondator al companiei, în materiale video de tip deepfake.
Reclamele promovează o falsă oportunitate financiară și exercită presiune asupra utilizatorilor prin afirmații precum existența unui număr limitat de locuri, condiționate de o depunere inițială a unei sume de bani.
Bitdefender și Florin Talpeș nu operează, nu susțin și nu participă la nicio platformă de investiții, schemă de tranzacționare financiară sau inițiativă de investiții. Orice material care susține contrariul este o înșelătorie.
În materialul video, utilizatorii sunt îndemnați să acceseze un link și să completeze un formular cu date personale, ca prim pas pentru a participa la presupusa oportunitate de investiții.

Bitdefender recomandă celor care întâlnesc această reclamă să nu acceseze linkurile, să nu completeze formularul și să nu furnizeze date personale, bancare sau informații de autentificare.

Persoanele care au transmis deja astfel de informații sau au efectuat plăți ar trebui să contacteze imediat banca ori furnizorul serviciului de plată, să raporteze reclama platformei pe care au întâlnit-o și să sesizeze autoritățile.

Bitdefender raportează în mod activ aceste pagini către Meta/Facebook. Unele dintre reclamele frauduloase identificate au fost deja suspendate, însă recomandarea pentru utilizatori este să rămână vigilenți, întrucât procesul de suspendare a altor reclame poate dura.

FOTO Frauda în România "Credit în numele tău". Cum poți evita să fii păcălit
A apărut în România o nouă metodă de fraudă prin apel telefonic, semnalează DNSC.
Infractorii pretind acum că sunt polițiști și reprezentanți ai unei bănci, se folosesc de date reale pentru a convinge persoanele apelate că altcineva încearcă să contracteze credite în numele lor, apoi le solicită să facă anumite transferuri de bani din aplicația bancară.
Directoratul Național de Securitate Cibernetică explică faptul că înșelăciunea începe cu un apel telefonic, în care infractorii pretind că sunt polițisti și susțin că cineva încearcă să contracteze credite în numele persoanei apelate.

Pentru a părea credibili, atacatorii folosesc date personale reale, trimit pe WhatsApp legitimații și documente falsificate și încearcă să creeze panică, susținând că persoana apelată este implicată într-un dosar de fraudă.
Victimei i se spune că este nevoie “să protejeze” banii din conturi și că, pentru acest lucru, trebuie să urmeze instrucțiunile unui presupus reprezentant al unei bănci sau al unei instituții financiare.

Apelul esste transferat către un alt infractor, care pretinde că este angajat al băncii sau al unei instituții oficiale. În acest moment, victima este convinsă să deschidă aplicația de banking și să facă anumite operațiuni, “să solicite credite, să retragă bani sau să efectueze transferuri pentru protejarea fondurilor”.
De regulă, scopul este ca victima să transfere ea însăși banii către conturile controlate de infractori. Aceștia îi pot spune că transferul este necesar pentru “securizarea sau blocarea” temporară a banilor, însă, în realitate, banii ajung în conturile lor.
Experții DNSC au recomandări:
Nu furnizați date personale, bancare sau coduri de autentificare prin telefon.

Nu urmați instrucțiuni primite telefonic privind transferuri de bani.
Dacă aveți suspiciuni, închideți apelul și contactați direct instituția respectivă prin canalele oficiale.
Potrivit reprezentanților ARB, în ultima perioadă au fost semnalate mai multe tentative de fraudă în mediul antreprenorial, în care fraudatorii s-au prezentat drept reprezentanți ai ANAF, ai Casei Naționale de Asigurări de Sănătate și ai unor bănci comerciale.
Astfel, invocând proceduri de rambursare de TVA sau a contribuțiilor la sănătate, datorii către ANAF, fraudatorii solicită acces la aplicațiile de Internet Banking prin funcții de partajare a ecranului și îi determină pe clienți să furnizeze datele de acces la aplicația de Internet Banking sau să facă diverse transferuri către conturi indicate.

Asociația Română a Băncilor recomandă reprezentanților companiilor să țină cont de următoarele sfaturi pentru evitarea fraudelor și pentru protejarea fondurilor și a securității operațiunilor financiare:
- să nu ofere niciodată acces la aplicațiile de Internet sau Mobile Banking;
- să nu instaleze aplicații la solicitarea unor persoane necunoscute;
- să nu furnizeze datele bancare, parole sau coduri de securitate;
- să nu acceseze linkuri primite din surse suspecte;
- să verifice orice solicitare primită în numele unei instituții publice sau a unei bănci exclusiv prin canalele oficiale.

În cazul în care o persoană sau o companie suspectează o tentativă de fraudă sau a fost deja victima unei astfel de scheme, este recomandată contactarea imediată a băncii și sesizarea autorităților competente.
”Infractorii exploatează încrederea mediului de afaceri în instituțiile publice și în sectorul bancar, utilizând tehnici de inginerie socială pentru a determina victimele să ofere acces la conturi sau la dispozitivele utilizate pentru operațiuni bancare. Fraudatorii contactează telefonic reprezentanții companiilor sau trimit link-uri false care par a veni de la instituțiile publice, pretinzând că reprezintă ANAF și CNAS, și invocă proceduri de rambursare de TVA sau a contribuțiilor la sănătate, respectiv datorii către ANAF. Sub pretextul acordării de sprijin, victimele sunt manipulate să instaleze aplicații și să ofere acces la telefonul mobil și/sau la laptop. În urma acestor acțiuni, infractorii pot realiza transferuri din conturile companiilor fraudate”, arată ARB.
Sursa citată subliniază că băncile și instituțiile publice nu solicită acces la aplicațiile de Internet sau Mobile Banking, la ecranul dispozitivului sau instalarea unor aplicații pentru realizarea de rambursări sau verificări ale conturilor.
Asociația Română a Băncilor recomandă consultarea platformei Siguranța Online (www.sigurantaonline.ro), unde sunt disponibile ghiduri și informații utile despre principalele tipuri de fraude digitale și metodele de prevenire a acestora.
Recent, și Banca Națională a României (BNR) a atras atenția publicului asupra asocierii frauduloase a numelui BNR cu website-ul https://credora-romania.com/ , care pretinde, în mod fals, că poate oferi produse de creditare în baza unei licențe BNR.
Instituția avertizează publicul că în registrele ținute de banca centrală nu există înregistrată vreo entitate cu denumirea CREDORA.
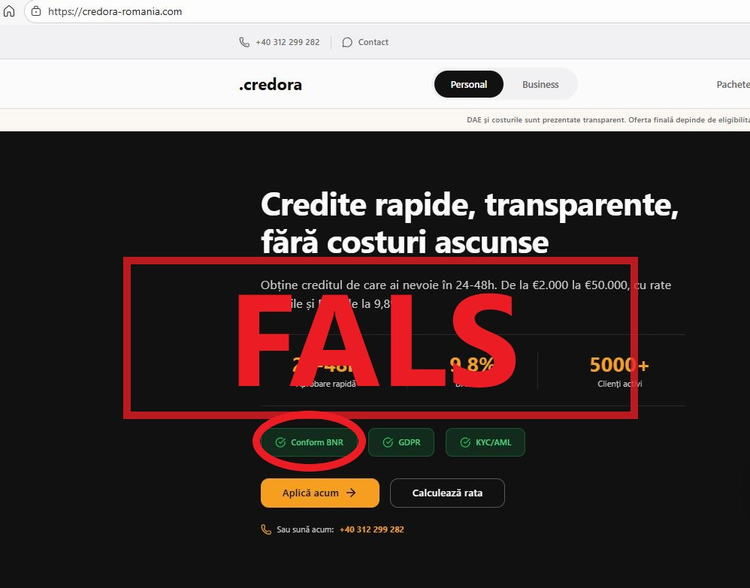
Lista entităților bancare și de tip IFN aflate în registrele BNR poate fi consultată aici.
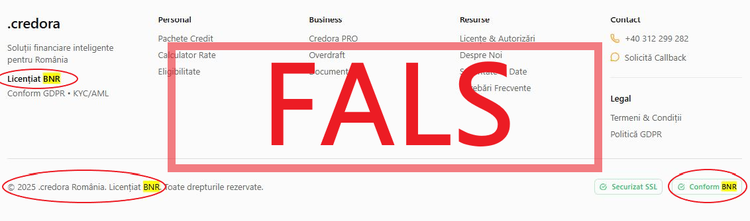
BNR solicită publicului să verifice lista entităților bancare și a IFN-urilor înscrise în registrele BNR înainte de a da curs ofertelor de creditare.
Mugur Isărescu a fost recent protagonistul unui deepfake, cu șeful Bitdefender
Postările folosesc fraudulos imaginea guvernatorului BNR pentru a convinge publicul să depună bani într-un sistem fals de investiții financiare bazat pe inteligența artificială și să își divulge datele personale.
Conținutul video fraudulos promovează o oportunitate falsă de investiții folosind imaginea guvernatorului BNR și afirmații privind un presupus parteneriat cu Florin Talpeș, CEO Bitdefender.
Banca centrală subliniază că nu face recomandări și propuneri de investiții.

”În ultima săptămână, în mediul online a fost publicată o nouă serie de postări tip deepfake care îl implică pe guvernatorul Băncii Naționale a României, Mugur Isărescu.
Conținutul video fraudulos promovează o oportunitate falsă de investiții folosind imaginea guvernatorului BNR și afirmații privind un presupus parteneriat cu Florin Talpeș, CEO Bitdefender”, anunță BNR.

Postările folosesc fraudulos imaginea guvernatorului BNR pentru a convinge publicul să depună bani într-un sistem fals de investiții financiare bazat pe inteligența artificială și să își divulge datele personale.
Potrivit Bitdefender, reclamele susțin că platforma este integrată în programul național de dezvoltare digitală al României și că reprezintă o decizie oficială pentru cetățenii români.
Utilizatorii care dau click pe reclame sunt redirecționați către romania-investition[.]info, unde aplicația falsă de investiții este prezentată sub denumirea Profit Gold Românesc, pagina de destinație fiind construită pentru a imita o platformă financiară oficială.

”Reiterăm faptul că Banca Națională a României nu face recomandări și propuneri de investiții”, subliniază banca centrală.
Comunicările oficiale ale Băncii Naționale a României în mediul online se realizează exclusiv prin website-urile bnr.ro, și conturile instituției pe rețelele sociale LinkedIn, X, Instagram, Bluesky și YouTube.
”În cazul în care ați interacționat cu astfel de materiale sau site-uri false, vă recomandăm să NU furnizați date personale și să raportați imediat aceste situații autorităților competente. Informații privind tentativele de fraudă în numele BNR puteți găsi aici, iar ghiduri despre cum vă puteți proteja în mediul online sunt disponibile pe website-ul Directoratului Național de Securitate Cibernetică (https://dnsc.ro/doc/ghid)”, subliniază BNR.
Și la mjlocul lunii februarie în mediul online au fost publicate postări tip deepfake care îl implică pe guvernatorul Băncii Naționale a României, Mugur Isărescu.
Mugur Isărescu a mai fost protagonistul unui deepfake în anul 2024.